
Sólo siete productos logran una tasa de detección del 95% o más, y 24 muestran tasas de detección por debajo del 65%, de acuerdo a pruebas realizadas por AV-Test, en las que los antivirus para Android demostraron que aún están lejos de lograr la estabilidad de los antivirus de escritorio.
Paralelo a la explosión de aplicaciones antivirus está la explosión del malware para smartphones con sistema Android. El espectro incluye troyanos de banca en línea, proveedores de servicios tarifados y spyware. AV-Test probó las tasas de detección de 41 aplicaciones antivirus para smartphones que ejecutan Android, para ello utilizaron un total de 618 ítems de malware.
Programas de empresas de antivirus reconocidas como Avast, Dr. Web, F-Secure, Ikarus y Kaspersky detectaron más del 95% de las muestras de malware, así como productos de empresas especializadas en seguridad móvil como Lookout y Zoner. Rezagados quedaron 10 productos, los cuales sólo detectaron poco más del 65% de las muestras. Entre ellos aparecen nombres tan familiares como G Data, BullGuard, Commodo y McAfee, cuyos productos apenas y detectaron dos terceras partes del malware probado. Los examinadores no fueron capaces de identificar ninguna funcionalidad de detección en un total de seis productos, incluidos Android Antivirus y Android Defender.
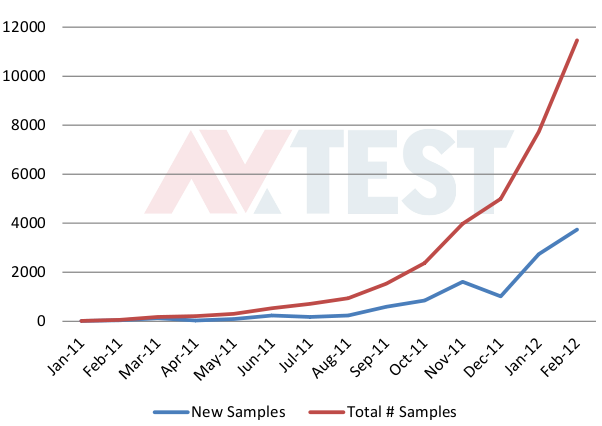
Lo significativo de estas pruebas, sin embargo, es la necesidad de ponerse en perspectiva. Las 618 variantes de malware probadas se derivan de sólo 20 familias de malware, en la que se incluyen Rooter, Opfake y FakeInst .Parece razonable suponer que los cerca de 12,000 ejemplares de malware para Android en la colección de AV-Test, también se derivan de un conjunto mucho más reducido de familias de malware.
El software antivirus probado detecta el malware principalmente a través del uso de firma. Los usuarios no deberían esperar algoritmos de detección más sofisticados, como los heurísticos o de detección de comportamiento. Esto limita su protección contra malware conocido – no pueden esperar proteger a sus usuarios contra malware previamente desconocido, y para los cuales no hay firmas.
El mismísimo Google usa técnicas heurísticas capaces de detectar malware desconocido al analizar su tienda de aplicaciones. Sin embargo, algunos troyanos recientes descargan realmente payloadsmaliciosos desde la Web tras su instalación, la detección de profilácticos en el nivel de tienda de aplicaciones es casi imposible. El peligro resultante es un resultado directo del hecho de que, en contraste con iOS, Android no requiere código ejecutable para ser firmado digitalmente.
Fuente: The H Security
[lomadeewpro category=’10232′ keywords=’Celulares, USB, Computadoras’]
Lo más leído en Android
-
 Automotriz
LG Electronics presenta sus resultados financieros del tercer trimestre de 2026
La utilidad operativa acumulada creció 55.9% interanual, impulsada por el desempeño de las divisiones de electrodomésticos y soluciones…
-
 Comunicado
LG Electronics lanza enfriador centrífugo enfriado por aire para centros de datos de IA
La compañía amplía su portafolio de enfriamiento para centros de datos de IA con soluciones de alta eficiencia…
-
 Comunicado
Kaseya y AI Dynamo reafirman alianza para la ciberseguridad de Latinoamérica
AI Dynamo ofrece acompañamiento comercial y técnico a MSPs de Latam. Views: 132
-
 Automatización
El uso de IA en empresas mexicanas se duplicó en nueve meses, pero menos del 40% ven mejoras en sus ventas
Aunque el uso de inteligencia artificial en las empresas mexicanas se duplicó en menos de un año, según…









