

Por Jorge Mieres, experto de Kaspersky Lab
Latinoamérica ha dejado de ser una región limitada a recibir ataques generados desde el otro lado del mundo y, desde finales del año 2009, ha comenzado a copiar los modelos de negocio fraudulentos donde cibercriminales latinoamericanos han comenzado la producción de sus propios recursos delictivos.
Delincuentes informáticos de países como Brasil con la aplicación web llamada TELA (para gestionar la información robada desde equipos zombis) o SAPZ desde Perú, mediante la cual propagan códigos maliciosos orientados al robo de datos bancarios, son los ejemplos más recientes. Sin embargo, no son los únicos.
Desde México también se han sumado a esta alternativa delictiva a través de diferentes desarrollos crimeware. Durante el año 2009, los crimeware Tequila y Mariachi comenzaron la tendencia en la región, pero una de las que cuenta con mayor relevancia recientemente es vOlk-Botnet. La siguiente imagen muestra su página principal:

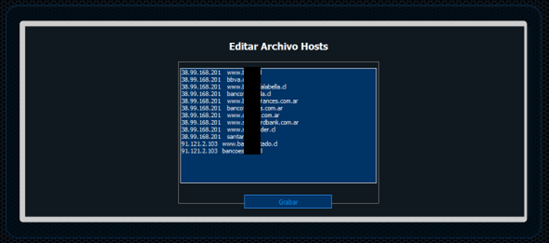
Aunque vOlk-Botnet es un crimeware cuyas primeras versiones se liberaron a principios del año 2010, ahora experimenta un nivel de madurez en el ámbito delictivo de América Latina. Con objetivos muy similares al crimeware SAPZ de Perú, vOlk-Botnet está diseñado para realizar ataques de pharming local (modificación del archivo hosts) contra entidades bancarias de América Latina e intentar robar datos sensibles de acceso al Home-Banking de los usuarios desprevenidos. En este caso, lo hace a través del código malicioso detectado por Kaspersky Lab como Backdoor.Win32.VB.oyu y particularmente destinado a los usuarios de importantes bancos con sucursales en Chile y Argentina:
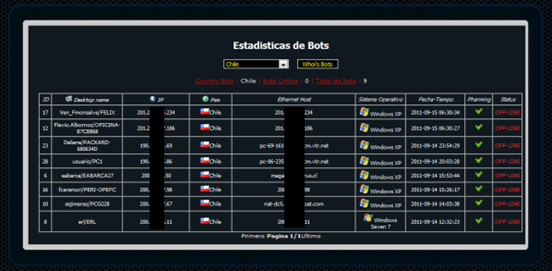
En la siguiente imagen podemos observar algunas de las computadoras infectadas específicamente en Chile:
Si bien a nivel global las estrategias de este estilo comparten los mismos objetivos fraudulentos, es interesante recalcar que no comparten la misma metodología de ataque.
Mientras que desde la zona este de Europa, crimewares como ZeuS, SpyEye o Carberp poseen la capacidad de inyectar funciones maliciosas complejas en procesos legítimos del sistema operativo y APIs de los navegadores para interceptar transacciones on-the-fly, los desarrolladores de crimeware en América Latina se limitan al pharming local que, aunque menos compleja si se comparan ambos métodos, posee una tasa de éxito muy alta, sobre todo cuando se fusiona con ingeniería social, por lo que recomendamos mantener activada y actualizada su solución de seguridad antivirus.
Lo más leído en Antivirus
-
 Automatización
El uso de IA en empresas mexicanas se duplicó en nueve meses, pero menos del 40% ven mejoras en sus ventas
Aunque el uso de inteligencia artificial en las empresas mexicanas se duplicó en menos de un año, según…
-
 Comunicado
LG Electronics lanza enfriador centrífugo enfriado por aire para centros de datos de IA
La compañía amplía su portafolio de enfriamiento para centros de datos de IA con soluciones de alta eficiencia…
-
 Arquitectura
La CDMX ha crecido territorialmente tres veces más rápido que su población: Arq. Sara Topelson
La expansión de la mancha urbana plantea una pregunta urgente: ¿cómo crecer sin comprometer el futuro de las…
-
 Alianzas y Fusiones
Dell Technologies impulsa la IA agéntica empresarial, desde el puesto de trabajo hasta el centro de datos, con NVIDIA
Las innovaciones de Dell AI Factory con NVIDIA ayudan a las empresas a desarrollar IA en sus propios…









